Apa itu Mode Root?
Mode root adalah mode di mana pengguna memiliki akses penuh ke sistem operasi, termasuk kemampuan untuk mengubah atau menghapus file penting.
With great power comes great responsibility.
Pada artikel ini, kita akan bahas tentang mode root di Linux, kegunaannya sampai bahayanya jika tidak berhati-hati.
Mode Root
Mode root adalah mode di mana pengguna memiliki akses penuh ke sistem operasi, termasuk kemampuan untuk mengubah atau menghapus file penting.
Linux memiliki filosofi bahwa "Everything is a File", mengartikan bahwa semua hal entah itu service, software, config adalah file yang bisa dipakai bebas oleh pengguna Linux.
Cara masuk mode root
Untuk masuk ke mode root, pengguna hanya perlu mengetik perintah sudo di terminal.
sudo suSetelahnya, pengguna akan diminta untuk memasukkan password (Itupun jika mode root pernah diberi password sebelumnya). Biasanya saat masuk mode root, tampilan shell di terminal ada tulisan root di belakangnya.
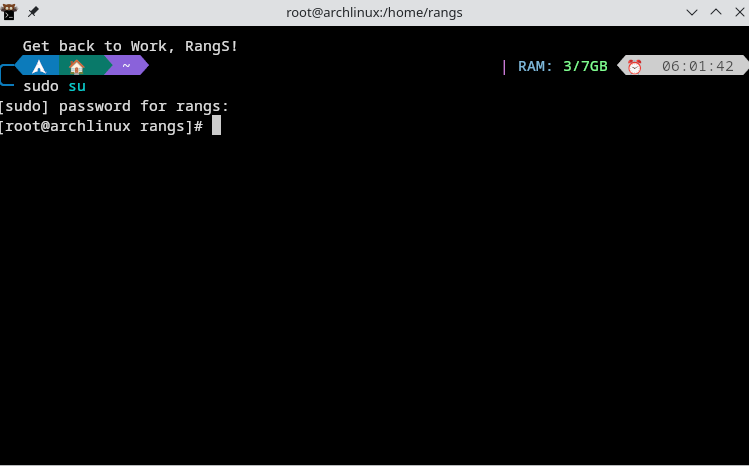
Jika sudah masuk dalam mode root, itu artinya kalian sudah masuk sebagai orang yang dapat melakukan apapun di dalam sistem.
Baca Juga: Absolute Arch Linux Experience
Kegunaan mode root
Mode root memiliki banyak kegunaan, terutama dalam mengakses file yang ada didalam sistem linux. Contohnya seperti mengakses bootloader grub, mengakses mkinitcpio untuk membuat initramfs image, update sistem dan masih banyak lagi.
Tidak hanya itu, Mode Root juga sering digunakan untuk membuat user, menambah user kedalam group atau sekedar menghapus user. Yang paling penting adalah mode root dapat menjalankan perintah yang memerlukan akses root. Sebagai contoh coba lihat kode bash berikut:
#!/bin/bash
if [[ $EUID -ne 0 ]]; then
    echo "Error: Sudo is needed!"
    exit 1
fi
Dari kode tersebut, mengartikan bahwa file/script tersebut hanya bisa diakses dengan root. kedengarannya powerful ya, tetapi muncul masalah yang lebih besar jika tidak berhati-hati.
Bahaya mode root
Kita masuk ke bagian bahaya dari mode root. Seperti yang kukatakan sebelumnya, bahwa "Everything is a file". Artinya, semua hal yang ada di linux adalah file. Bahkan sesuatu yang penting sekalipun seperti bootloader dianggap sebagai file.
Bagi orang awam yang baru terjun ke dunia linux, ingat satu kalimat ini "Jangan mudah percaya dengan pengguna linux". Mengapa? karena terkadang pengguna linux yang senior ataupun yang sehar-hari menggunakan linux memintamu untuk memasukkan perintah-perintah khusus seperti:
sudo rm -rf /perintah tersebut mungkin terlihat sederhana, terutama bagi pengguna awam yang berkemungkinan menjalankannya di terminal. Tak ada yang salah dari perintah tersebut, hanya saja huruf "/" bisa sangat berbahaya.
Biar kujelaskan, perintah tersebut adalah perintah untuk menghapus file tanpa kompromi. sudo mengartikan bahwa kau menjalankan ini sebagai root, rm untuk hapus file, -rf untuk menghapus file secara paksa dan / adalah directory atau folder.
Baca Juga: Pengalaman Arch User Repository
Ini tak bisa dianggap main-main loh, karena kode tersebut akan menghapus semua file yang ada di dalam komputermu tanpa terkecuali. Bahkan sempat terjadi kesalahan yang dilakukan oleh pegawai website gitlab (website CI/CD terbesar). Hanya karena salah ketik ia tak sengaja menghapus sistem yang berjalan 6 jam sebelumnya. Jadi 6 jam sebelumnya yang berisi commit message, pull request dan lainnya terhapus seketika.
Mitigasi mode root
Saat ini, para hacker di seluruh dunia mulai mencari celah di dalam server linux, terutama celah untuk melakukan privilege escalation atau yang membuat hacker berada dalam mode root. Jadi gunakan password yang sulit untuk ditebak atau hati-hati dengan aplikasi yang kau install.
Aku pernah ikut tantangan capture the flag, yang dimana aku harus masuk ke dalam sebuah sistem dengan ssh dan masuk sebagai root user. Aku di sini menggunakan vim untuk masuk ke dalam mode root. Aku tak akan memberikan kodenya di sini karena sebuah sistem linux yang memiliki celah privilege escalation dianggap kerentanan kritis.
Semenjak kejadian di Gitlab, developer linux sadar bahwa yang mereka buat ini adalah sesuatu yang berbahaya. Sekarang kebanyakan distro linux sudah memberikan peringatan jika tak sengaja melakukan perintah tersebut. Tetapi perintah tersebut masih bisa dilakukan dengan memasukkan flag:
--no-preserve-rootKesimpulan
Berhati-hatilah saat menggunakan linux. Setiap perintah yang dijalankan di terminal linux akan menghasilkan yang kau minta sebelumnya. Juga menurutku jika komputer atau laptopmu adalah komputer dengan spek gahar dan kau bukan seorang developer, kau tak punya alasan untuk masuk dunia linux. Kecuali jika kau memang ingin belajar ya silakan saja. Kusarankan untuk tonton video berikut: